

- Aktualności
- Autor: BRIEF
- Posted on
Tag: cyberbezpieczeństwo
Asseco wzmacnia obszar cyberbezpieczeństwa – ComCERT dołącza do Grupy
Asseco Poland kupiło 69,01% akcji w spółce ComCERT. Zajmuje się ona dostarczaniem usług z zakresu cyberbezpieczeństwa, m.in. monitorowaniem bezpieczeństwa i wykrywaniem zagrożeń teleinformatycznych. Dzięki tej transakcji Asseco rozszerzy i wzmocni swoje kompetencje w tym obszarze.
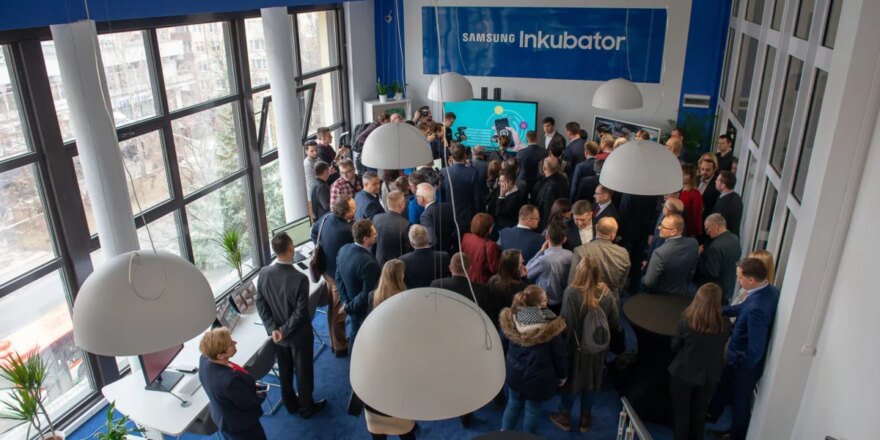
Pierwsze startupy dołączyły do Samsung Inkubator w Lublinie
Zakończył się nabór do Inkubatora Samsung w Lublinie. Otwarta w lutym 2019 roku przestrzeń dla młodych przedsiębiorców z Polski Wschodniej ma na celu wspieranie innowacyjnych startupów działających w obszarze bezpieczeństwa cyfrowego. Partnerami lubelskiej inwestycji są NASK i Politechnika Lubelska oraz Miasto Lublin.

Cyber-edukacja sposobem na redukcję 48% wycieków danych
Głośne doniesienia medialne o kolejnych atakach i wyciekach danych powodują, że firmy sięgają po coraz to skuteczniejsze sposoby na ich ochronę, po zęby uzbrajając się w najnowsze technologie. W branży IT jednak powszechnie wiadomo, że najsłabszym ogniwem w systemie bezpieczeństwa jest...człowiek, który odpowiada za prawie połowę wycieków danych z firmy.

Cyberbezpieczeństwo w Polskich firmach 2019 [RAPORT]
Cyberataki będą kosztować przedsiębiorstwa 6 bilionów dolarów rocznie - to więcej niż zarabiają handlarze narkotyków. Ransomware będzie atakował co 14 sekund, a największym zagrożeniem nadal pozostaną pracownicy. W dynamicznie zmieniającym się krajobrazie zagrożeń wzrosną wydatki na bezpieczeństwo IT - przekroczą one 124 miliardy dolarów.
Black Friday to dzień wielkich wyprzedaży i… „ad fraudów”
Eksperci z Just Run App, podmiotu zajmującego się promocją aplikacji m-commerce, przewidują, że zjawisko „ad fraudów”, czyli wyłudzanie pieniędzy od reklamodawców poprzez dostarczanie fałszywego ruchu, nasili się w trakcie Black Friday oraz przedświątecznych zakupów.
Jak się nie dać złowić cyberprzestępcom? 5 głównych zasad bezpieczeństwa dla klientów sklepów internetowych
Jak wynika z raportu PhishLabs branża e-commerce znalazła się w ścisłej piątce sektorów, które w 2017 roku były celem ataków phishingowych, zaraz po usługach pocztowych (26,1%), branży finansowej (20,5%), usługach płatniczych (16,1%) czy przechowywaniu w chmurze (13,8%). Liczba oszustw internetowych nastawionych na wyłudzanie poufnych danych w e-commerce wyniosła 7,6% wszystkich wykrytych ataków. Trusted Shops, firma oferująca gwarancję zwrotu pieniędzy klientom sklepów internetowych, tłumaczy, jak bezpiecznie kupować w Internecie i nie wpaść w sieć przestępców.

Jak uchronić firmę przed cyberatakami? Trwają zapisy na bezpłatny webinar EURid i home.pl
Nasze cyberbezpieczeństwo zależy przede wszystkim od nas samych. Nasze zachowania i nawyki możemy rozwijać poprzez cykliczne szkolenia i świadome samokształcenie.
Cyberbezpieczestwo PL firm – wyzwanie większe od RODO
Chwilę po 25 maja cichnie dyskusja na temat gotowości polskich firm do wdrożenia RODO. Pomimo wzrostu liczby osób deklarujących przygotowanie do zmian, w dalszym ciągu największym zagrożeniem są braki w kontekście cyberbezpieczeństwa. Mateusz Romanów, CEO Tytani24 komentuje statystyki i przypomina, że jedyną skuteczną odpowiedzią na ochronę danych w przedsiębiorstwach jest współpraca organów prawnych i ekspertów IT Security.

Tego nie mówi się o backupie strony i poczty – aż 1400 proc. różnicy w ofertach polskich operatorów hostingu
Ponad 80 proc. polskich firm doświadczyło przynajmniej jednego cyberataku w 2017 roku. Mimo tego nadal rzadko porusza się kwestie związane z backupem stron internetowych oraz poczty elektronicznej, choć zasoby informatyczne są jednym z głównych celów hakerów. O czym nie wiedzą przedsiębiorcy i czego nie mówią głośno firmy hostingowe?

Hakerzy najczęściej atakują firmy przez email – raport F-Secure
Skrzynki mailowe to najsłabsze ogniwo w bezpieczeństwie firm. Według nowego raportu F-Secure ponad jedna trzecia cyberataków na przedsiębiorstwa dotyczy poczty elektronicznej – w postaci phishingu (16% ogółu cyberzagrożeń), jak również złośliwego oprogramowania przesyłanego w załącznikach maili (18%). Najczęstszym pojedynczym źródłem ataków (21% przypadków) było wykorzystanie przez hakerów luk w zabezpieczeniach sprzętu i oprogramowania w firmowej sieci.